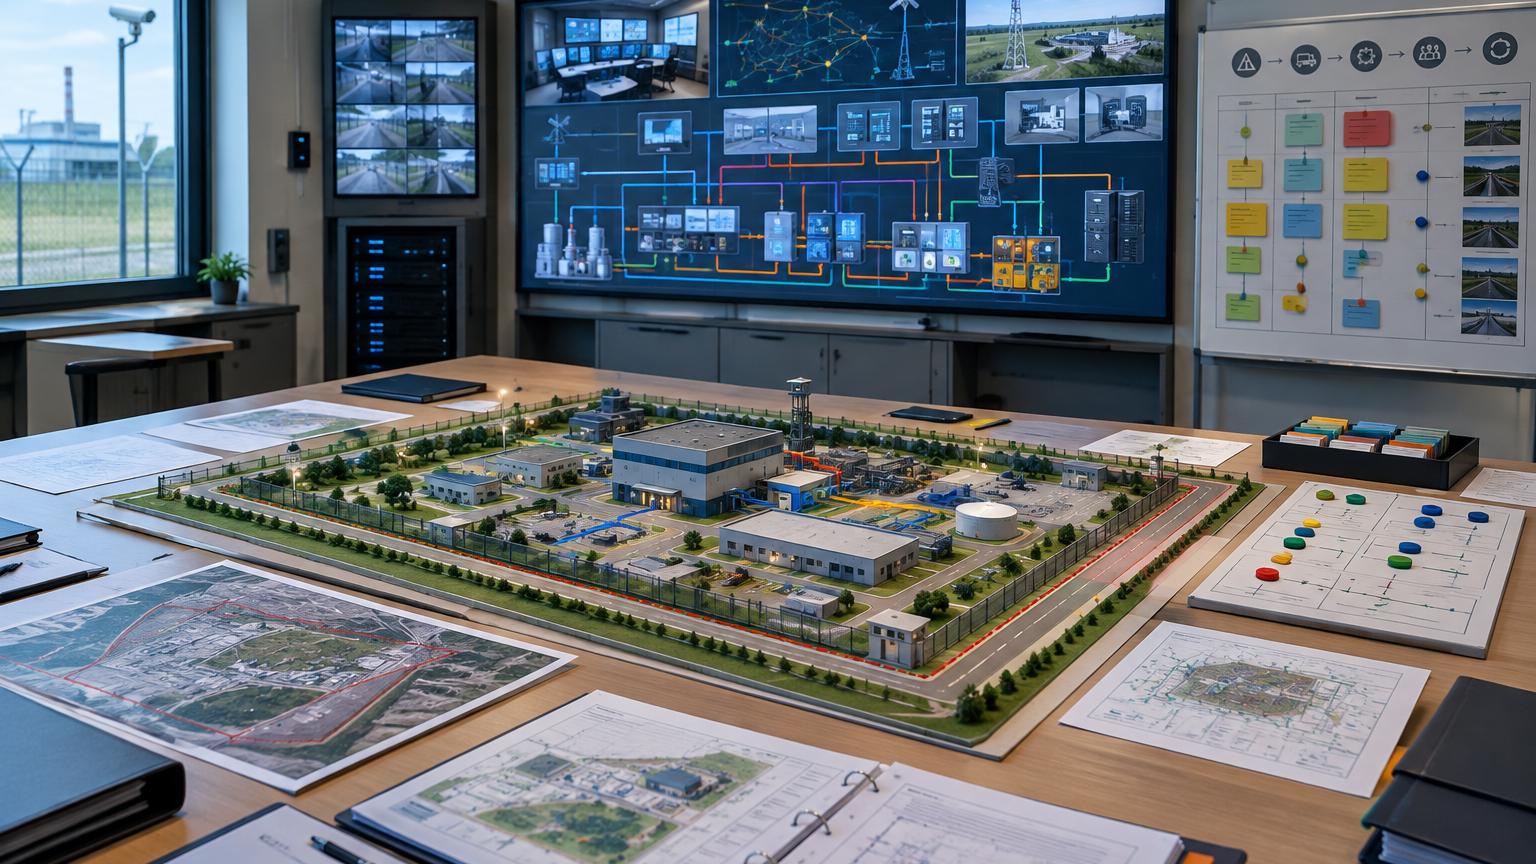
Resilienz kritischer Anlagen entsteht nicht durch die bloße Addition von Objektschutz, Informationssicherheit und Notfallplänen. Entscheidend ist, ob eine kritische Dienstleistung auch bei kombinierten Störungen aufrechterhalten oder zügig wiederhergestellt werden kann. Genau diesen Blick fördert der allgefahrenbezogene Ansatz der europäischen CER-Richtlinie. Für Betreiber bedeutet das vor allem eine operative Steuerungsaufgabe: Physische Gefahren, Cyberrisiken, OT-Abhängigkeiten und betriebliche Einschränkungen müssen an der Dienstleistung zusammengeführt werden.
Das seit 17. März 2026 geltende KRITIS-Dachgesetz schafft hierfür einen Rahmen für die physische und organisatorische Resilienz kritischer Anlagen. Die cyberbezogenen Risikomanagementpflichten ergeben sich dagegen primär aus dem BSI-Gesetz. Ein gemeinsames Steuerungsmodell ist deshalb fachlich sinnvoll, ersetzt aber weder die getrennte Prüfung der jeweiligen Rechtsgrundlage noch spezifische Melde-, Zuständigkeits- und Nachweispflichten.
Warum CER-Resilienz bei der kritischen Dienstleistung beginnt
Die CER-Richtlinie verlangt Risikobewertungen, die alle relevanten natürlichen und vom Menschen verursachten Risiken einbeziehen. Dazu zählen unter anderem Unfälle, Naturkatastrophen, gesundheitliche Notlagen, hybride oder andere feindliche Bedrohungen sowie grenzüberschreitende und sektorübergreifende Risiken. Der Ansatz richtet den Blick damit nicht nur auf das einzelne Gebäude, die einzelne Anlage oder ein einzelnes IT-System, sondern auf deren Beitrag zur Verfügbarkeit einer kritischen Dienstleistung.
Die im Juli 2026 veröffentlichten Leitlinien der Europäischen Kommission zu Artikel 13 CER sind ausdrücklich nicht rechtsverbindlich. Sie begründen weder zusätzliche Betreiberpflichten noch einen abschließenden Maßnahmenkatalog. Als Auslegungshilfe verdeutlichen sie jedoch einen wesentlichen praktischen Punkt: Resilienz sollte Kontinuität und Wiederherstellung wesentlicher Dienste sichern und dabei sektorale, grenzüberschreitende sowie systemische Abhängigkeiten berücksichtigen.
Für die operative Praxis ist daher die kritische Dienstleistung die gemeinsame Bezugseinheit. Eine Leitwarte, ein Umspannwerk, eine Wasseraufbereitungsanlage oder ein Logistikstandort können jeweils von Stromversorgung, Kommunikation, OT-Komponenten, Fernwartung, qualifiziertem Personal und externen Lieferanten abhängen. Fällt eine dieser Voraussetzungen aus, kann die Auswirkung auf die Dienstleistung weit über die zunächst betroffene Schutzdomäne hinausgehen.
Rechtsrahmen: geltendes Gesetz, noch offene Konkretisierung
Das KRITIS-Dachgesetz gilt seit dem 17. März 2026. Es erfasst Betreiber kritischer Anlagen in zehn Sektoren, darunter Energie, Transport und Verkehr, Finanzwesen, Gesundheitswesen, Wasser, Ernährung, IT und Telekommunikation sowie Weltraum. Einzelne gesetzliche Ausnahmen betreffen insbesondere Finanzunternehmen im DORA-Anwendungsbereich und Betreiber im Sektor IT und Telekommunikation.
Welche Anlagen konkret als kritisch eingestuft werden, ist jedoch noch nicht abschließend bestimmt. Dafür sind Rechtsverordnungen zu kritischen Dienstleistungen sowie zu Anlagenkategorien und Schwellenwerten erforderlich. Nach Angaben des BBK und der Bundesregierung bestand am 6. Oktober 2026 deshalb noch keine Registrierungspflicht nach dem KRITIS-Dachgesetz.
Mit Inkrafttreten der konkretisierenden Verordnung müssen Betreiber kritische Anlagen binnen drei Monaten nach Eintritt der Kritikalität registrieren. Die erste Risikoanalyse und Risikobewertung wird neun Monate nach Registrierung fällig. Pflichten zu Resilienzmaßnahmen, Resilienzplan, Vorfallmeldungen sowie die spezielle Umsetzungs- und Überwachungspflicht der Geschäftsleitung greifen erstmals zehn Monate nach Registrierung. Vorbereitung ist daher sinnvoll, aber nicht mit bereits ausgelösten Pflichten für alle potenziell betroffenen Unternehmen gleichzusetzen.
CER, KRITIS-Dachgesetz und NIS2: verbunden, aber nicht identisch
Das KRITIS-Dachgesetz verpflichtet Betreiber zu verhältnismäßigen technischen, sicherheitsbezogenen und organisatorischen Maßnahmen zur Prävention, zum physischen Schutz, zur Reaktion und Folgenbegrenzung sowie zur zügigen Wiederherstellung der kritischen Dienstleistung. Diese Maßnahmen sind in einem anzuwendenden und fortzuschreibenden Resilienzplan darzustellen. Das Gesetz nennt beispielsweise Notfallvorsorge, Objektschutz, Umgebungsüberwachung, Zugangskontrollen, Alarmabläufe, Notstrom, alternative Lieferketten sowie Schulungen und Übungen – auch mit externen Dienstleistern.
Das BSIG adressiert dagegen die Verfügbarkeit, Integrität und Vertraulichkeit eingesetzter IT-Systeme, Komponenten und Prozesse. Für Betreiber kritischer Anlagen gelten bei funktionsrelevanten Systemen weitergehende Anforderungen, einschließlich des Einsatzes von Systemen zur Angriffserkennung. Das Ziel kann sich mit dem Resilienzrecht überschneiden; die Pflichten sind aber nicht deckungsgleich. Auch die Meldegegenstände unterscheiden sich: Das BSIG betrifft erhebliche Sicherheitsvorfälle der Informationstechnik, während das KRITIS-Dachgesetz erhebliche Beeinträchtigungen kritischer Dienstleistungen durch Vorfälle erfasst.
Eine integrierte Steuerung darf diese Unterschiede nicht verwischen. Sie sollte vielmehr gemeinsame Lageinformationen und Maßnahmen nutzbar machen, während Fachfunktionen ihre jeweiligen Risikobewertungen, Meldewege und Rechtsgrundlagen nachvollziehbar getrennt führen.
Ein gemeinsames Szenario- und Abhängigkeitsmodell aufbauen
Ein praxistaugliches Modell beginnt mit einer strukturierten Abhängigkeitsdarstellung je kritischer Dienstleistung. Sie verbindet die Perspektiven von Betrieb, OT-Sicherheit, ISMS, BCM, Facility Management, Einkauf und Krisenmanagement. Als gemeinsamer Datenkern bieten sich insbesondere an:
- kritische Dienstleistung, betroffene Anlage und Standort,
- IT-, OT-, Energie-, Kommunikations- und Personalabhängigkeiten,
- externe Leistungen, Lieferanten und verfügbare Alternativen,
- Gefährdungen, Schwachstellen und bestehende Kontrollen,
- Mindestbetriebsmodus, Wiederanlaufprioritäten und Eskalationswege,
- Restrestrisiko, Maßnahmenverantwortung sowie Prüf- und Übungsnachweise.
Darauf können die einzelnen Fachdomänen mit der erforderlichen Tiefe aufsetzen. Die Cyberrisikobewertung im ISMS bleibt eine eigenständige fachliche Analyse; Gleiches gilt für physische Gefährdungsbeurteilungen am Standort. Der Mehrwert entsteht, wenn beide Bewertungen dieselbe Dienstleistungsauswirkung und dieselben kritischen Abhängigkeiten referenzieren.
Besonders deutlich wird dies bei kombinierten Szenarien: Ein physisches Sicherheitsereignis am Standort kann mit dem Ausfall von Kommunikationswegen und Fernwartung zusammentreffen. Ein Stromausfall kann gleichzeitig Sicherheits- und Zutrittsfunktionen, OT-Komponenten und die Verfügbarkeit von Ersatzteilen beeinträchtigen. Solche Szenarien verlangen keine künstliche Vereinheitlichung aller Risiken. Sie machen aber sichtbar, welche Maßnahmen über mehrere Schutzbereiche hinweg zusammenwirken müssen.
OT, Wiederanlauf und Krisenübungen praktisch verbinden
OT-Sicherheit ist in solchen Szenarien häufig das Bindeglied zwischen physischem Schutz und Cybersecurity. Zutritt zu Leitwarten, Wartungszugänge, Fernzugriffe, Ersatzteilverfügbarkeit, Notstrom, manuelle Betriebsverfahren und die sichere Wiederinbetriebnahme können dieselbe Prozesskette betreffen. Verantwortlichkeiten sollten deshalb entlang der Betriebsfähigkeit und nicht allein nach Organisationsbereichen abgestimmt werden.
Die CER-Leitlinien nennen als mögliche Elemente für Wiederherstellung und Betriebsfortführung unter anderem Business-Impact-Analysen, Business-Continuity-Pläne mit Wiederanlaufprioritäten und RTO/RPO, Redundanzen, manuelle Betriebsfähigkeit automatisierter Systeme, Ausweichstandorte, physisch oder logistisch getrennte Backups, Krisenstrukturen sowie alternative Lieferantenplanung. Ob und in welcher Ausprägung diese Maßnahmen erforderlich sind, hängt vom Risiko und vom konkreten Betrieb ab.
Übungen sollten daher mehr testen als die technische Wiederherstellung. Sinnvoll sind Übungen, in denen Incident Response, Standortschutz, Notbetrieb, Krisenstab und externe Kommunikation gleichzeitig arbeiten. Zu prüfen sind etwa Aktivierungskriterien, Lagebild, belastbare Kommunikationsmittel, Entscheidungsbefugnisse, Zutrittsregelungen und die Priorisierung begrenzter Ressourcen. Der zentrale Nachweis ist nicht nur, dass ein Plan existiert, sondern dass Rollen, Abhängigkeiten und Wiederanlaufentscheidungen unter realistischen Einschränkungen funktionieren.
Nachweise konsolidieren, ohne Rechtsgrundlagen zu verwischen
Die CER-Richtlinie erlaubt die Nutzung von Risikobewertungen und Dokumenten, die aufgrund anderer Rechtsakte erstellt wurden. Auch § 17 KRITIS-Dachgesetz ermöglicht, anderweitig oder freiwillig erstellte Risikoanalysen, Dokumente, Maßnahmen und Zertifikate als Nachweis heranzuziehen. Dies bedeutet jedoch keine automatische Gleichwertigkeit. Geltungsbereich, Risikoannahmen, Aktualität und Nachweisniveau müssen im jeweiligen Einzelfall passen.
Hilfreich ist ein Anforderungen-Mapping: Jede gesetzliche Vorgabe wird einer konkreten Kontrolle oder einem Prozess, einem Nachweisobjekt, einer verantwortlichen Funktion und einem Prüfzyklus zugeordnet. Verweise können dann beispielsweise auf Resilienzplan, ISMS-Risikobehandlung, Business-Continuity-Plan, Krisenhandbuch, Übungsprotokoll oder Lieferantenakte führen. So lassen sich Doppelarbeiten reduzieren, ohne CER/KRITIS-Dachgesetz und NIS2/BSIG rechtlich gleichzusetzen.
Prioritäten bis zur KRITIS-Verordnung
Bis zur konkretisierenden KRITIS-Verordnung bieten sich vorbereitende Maßnahmen an: eine vorläufige Betroffenheitsanalyse, konsolidierte Standort- und Anlageninventare, eine Abhängigkeitsanalyse für kritische Dienstleistungen sowie ein bereichsübergreifendes Steuerungsgremium. Geschäftsleitungen können ein gemeinsames Resilienz-Reporting einfordern, das Cyberrisikolage und BSIG-Maßnahmen, physische und organisatorische Resilienz, BCM-Reife, Übungsbefunde sowie offene Wiederanlaufrisiken getrennt ausweist.
Der All-Gefahren-Ansatz verlangt damit kein neues Silo „Resilienz“. Er verlangt eine belastbare Verbindung bestehender Funktionen an dem Punkt, an dem Störungen tatsächlich relevant werden: bei der sicheren Fortführung und Wiederherstellung kritischer Dienstleistungen.